

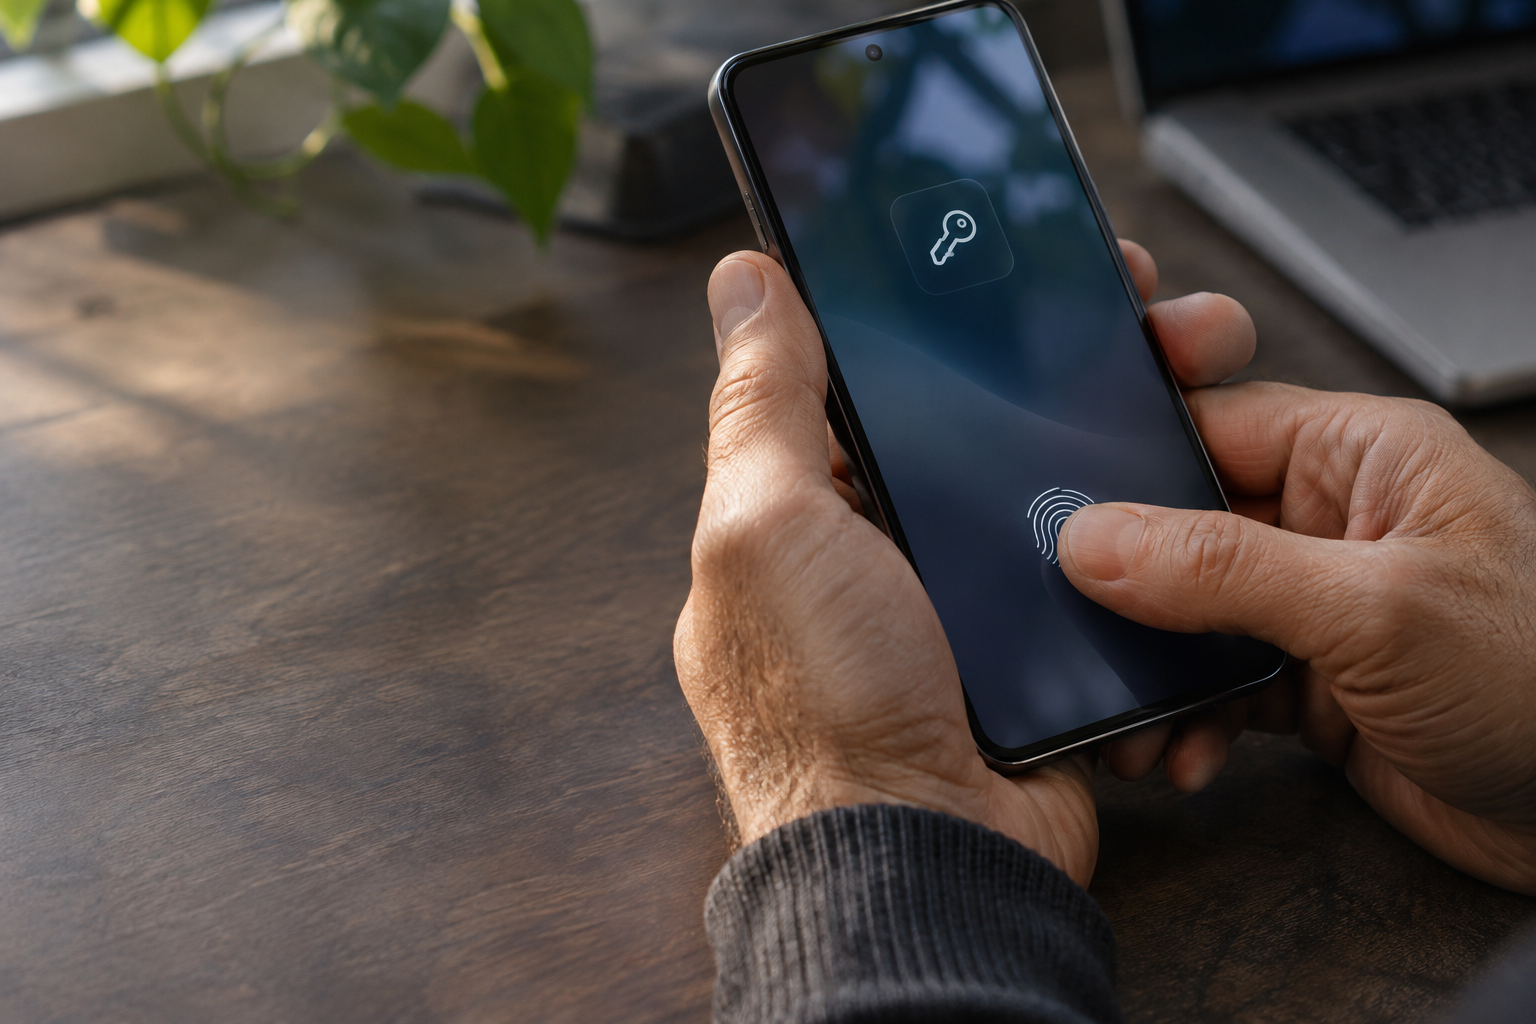
Entrar al correo o a una aplicación sin escribir una contraseña ya es posible. Las llaves de acceso permiten hacerlo con la huella, el rostro o el desbloqueo del dispositivo. El cambio reduce algunos riesgos habituales, pero también exige saber cómo recuperar una cuenta si perdemos el teléfono.
La escena es conocida: queremos entrar a una cuenta, probamos una contraseña y aparece el aviso de que es incorrecta. Intentamos con otra, buscamos dónde la anotamos o terminamos tocando “Olvidé mi contraseña”. Lo que debía llevar unos segundos se convierte en una sucesión de códigos, correos y nuevas combinaciones de letras y números.
Durante años aceptamos esa rutina como parte de la vida digital. Sin embargo, ya existe una alternativa que modifica la manera de identificarnos: las llaves de acceso, también llamadas passkeys. Google y Microsoft permiten utilizarlas en sus cuentas, y Apple las integra en sus dispositivos para acceder a aplicaciones y sitios compatibles. Su disponibilidad depende del servicio y del equipo que usemos.
La huella no es la nueva contraseña
Para el usuario, el procedimiento puede resultar familiar. Al ingresar a un servicio que tenga una llave de acceso configurada, el dispositivo solicita una huella, el reconocimiento del rostro o el código de desbloqueo. Después de esa comprobación, permite entrar sin escribir la contraseña de la cuenta.
Pero la huella y la llave de acceso son cosas distintas. La huella autoriza al equipo a utilizar una credencial digital. También puede cumplir esa función un PIN: no es obligatorio usar datos biométricos.
Por detrás funciona un sistema de dos claves matemáticamente relacionadas. El servicio conserva una parte pública; la parte privada queda protegida en el dispositivo o en el gestor de credenciales que utilicemos. Al iniciar sesión, el equipo demuestra que dispone de esa clave privada sin entregársela al sitio. Apple explica que este mecanismo permite verificar el acceso sin transmitir un secreto compartido.
Esto también aclara una inquietud frecuente: usar el rostro o la huella para autorizar una llave de acceso no significa enviar esos datos a cada página. Según FIDO Alliance, la organización que desarrolla los estándares de esta tecnología, la comprobación biométrica se realiza dentro del dispositivo.
Qué cambia frente a una página falsa
Una contraseña puede escribirse por error en una página que imita a otra. Ese engaño, conocido como phishing, busca que la persona entregue sus credenciales creyendo que está ingresando al servicio verdadero.
Las llaves de acceso están vinculadas al sitio para el que fueron creadas. Una página impostora no puede utilizarlas como si pertenecieran al dominio legítimo. Además, cada credencial es específica: desaparece el problema de elegir una misma contraseña para varias cuentas y exponerlas juntas cuando una se filtra. Esa resistencia al engaño es una de sus principales ventajas.
La mejora, sin embargo, tiene un alcance concreto. Proteger el inicio de sesión no convierte en verdadero un mensaje fraudulento ni evita que alguien sea engañado para realizar una transferencia. Una herramienta más segura no elimina la necesidad de interpretar lo que ocurre en la pantalla.
Qué pasa si perdemos el celular
La pregunta resulta inevitable: si el acceso depende del teléfono, ¿perderlo significa quedar afuera de nuestras cuentas?
No necesariamente. Algunas llaves se sincronizan mediante un gestor y pueden estar disponibles en otros dispositivos autorizados. Otras permanecen vinculadas a un equipo o a una llave física de seguridad. La recuperación depende de cómo se hayan guardado y de las opciones que ofrezca cada servicio. FIDO Alliance distingue expresamente estas modalidades.
Apple, por ejemplo, contempla mecanismos para recuperar las credenciales guardadas en el Llavero de iCloud, sujetos a comprobaciones de identidad. Microsoft recomienda disponer de las llaves sincronizadas o crear accesos en otros equipos propios como respaldo. La posibilidad de recuperar existe, pero requiere conocer y mantener disponibles esos mecanismos.
El bloqueo del dispositivo adquiere así una importancia mayor. Google advierte que una persona capaz de desbloquear un equipo con una llave configurada podría entrar a la cuenta. Por eso indica que estas credenciales deben crearse en dispositivos personales y evitarse en equipos compartidos.
Una transición que todavía convive con lo anterior
Las contraseñas no desaparecen de un día para otro. Crear una llave de acceso tampoco implica, por sí solo, eliminar los métodos anteriores: Google aclara que incorporarla no borra las opciones de autenticación y recuperación existentes. Durante esta transición, ambos sistemas pueden convivir.
El cambio cotidiano es significativo. Podemos dejar de inventar y recordar una combinación para cada servicio, mientras el dispositivo se ocupa de una parte más compleja de la seguridad. A cambio, necesitamos entender dónde se guardan nuestras llaves y cómo recuperarlas.
La comodidad se comprueba al entrar. El control sobre una cuenta se comprueba también cuando cambiamos de teléfono, perdemos un equipo o necesitamos volver a acceder. Una tecnología que simplifica el ingreso debe hacer comprensible esa segunda parte.